访问控制矩阵 网络安全的核心机制
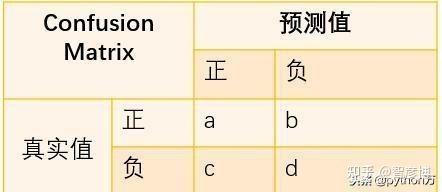
访问控制矩阵是信息安全领域的基础模型之一,用于描述系统中主体对客体的访问权限。它本质上是一个二维表:行代表主体(如用户、进程),列代表客体(如文件、数据库表),矩阵中的每个单元格则记录该主体对该客体的授权操作(如读、写、执行)。该模型由Butler Lampson于1971年首次提出,后经Graham和Denning等人扩展,成为操作系统和数据库安全的理论基石。
访问控制矩阵的核心思想可以概括为:系统中所有对资源的访问,都必须在矩阵中找到对应的授权项。这使得它成为一种全局性、抽象化的权限描述工具,能够表达强制访问控制(MAC)、自主访问控制(DAC)和基于角色的访问控制(RBAC)的策略基础。
从实现角度看,完整的访问控制矩阵有两个极端实现方式:第一种是能力表(Capability List),按家族与策略如用户将所拥有的所有客体的权限列出,用于分布权限型系统(如现代微内核研究);另一种是访问控制列表(ACL, Access Control List),按客体将可访问的主体及其权限列出,被文件系统广泛采用(如Linux的POSIX ACL)。行与列的优化取舍,直接决定了存储与查询的效率。/ 在云计算场景中,ACL 对单小文件的存储较为有利,若将稠稠不齐时才能看原始指自权本规模时应该越偏向采用更离的持果实践也正恰入。
如若转载,请注明出处:http://www.emarketing-cn-mail.com/product/54.html
更新时间:2026-11-19 11:45:23